宝藏开源 可控制程序是否联网 Windows 用的独立防火墙
Windows 自带的防火墙有个很别扭的地方:装完新软件,弹一次「是否允许访问网络」,你点了允许,之后它就永远能连,连去哪、连了多少,你一概不知道。想反悔,得去规则列表里翻一个看不懂的条目。
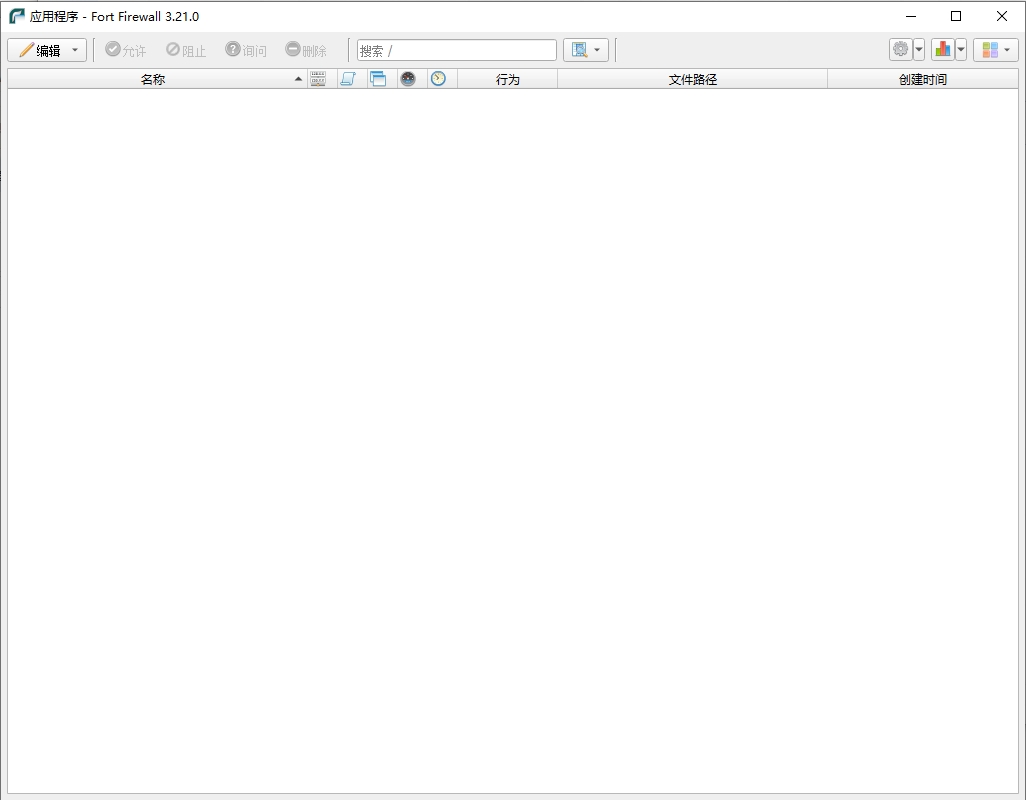
这篇要说的 Fort Firewall 是另一种思路:不依赖系统自带的那套,自己装一个内核驱动,把每个程序的联网权限做成一张卡片,谁能出去、谁只能走本地、谁每秒只能跑多少,都在同一张列表里改。
不过它有 一条必须先说的代价:项目要求关掉 Windows 的「内存完整性」。这不是一个随手能忽略的设置——它正是拦「可执行又可写内存区」的那道内核防护,而 Fort 的驱动需要这样一个内存区来跑自己的代码。下面会把这件事讲清楚,再说功能。
01
资源简介
它是给 Windows 用的独立防火墙:一个图形界面 + 一个后台服务 + 一个基于 WFP 的内核驱动。README 第一句就把定位写清了——面向 Windows 7 及以上,要简单也要结实。从 2014 年底建仓算起,已经维护了十一年。
| 项目信息 | 实测数据 |
|---|---|
| Star 与 Fork | 3747 / 252 |
| 未关闭 Issue | 29 个 |
| 许可协议 | GPLv3 |
| 开发语言 | C++ |
| 建仓时间 | 2014-12-30,最近提交 2026-11-17 |
| 版本数 | 230 个(v2.5.2 至 v3.21.0) |
| 累计下载 | 733428 次 |
| 最新版本 | v3.21.0(2026-11-17) |
| 安装包体积 | x86_64 约 8.2 MB / x86 约 6.7 MB / arm64 约 7.7 MB |
| 支持系统 | Win7 及以上(x86)/ Win10 1809 及以上(x86_64)/ Win10 ARM64 |
| 运行前置 | Visual C++ 运行库 |
| 内存占用 | 约 20 MB(作者自维护对照表口径) |
| 签名 | 每个安装包同时发布 .sig 签名文件 |
结构上它分三层:图形界面负责让你建规则,后台服务负责执行与记录,内核驱动负责真正拦包。驱动基于微软的 WFP(Windows Filtering Platform),也就是系统给第三方网络过滤程序留的那套接口——它借的是系统的框架,但用的是自己的驱动,所以和 Windows 防火墙是两套独立的东西。这也是它能做到「按父进程」「按 svchost 服务名」这类细粒度判断的前提。
这种结构的另一面是:装它等于把一个第三方驱动放进内核层。凡是这类方案,稳定性都取决于驱动与系统的配合,蓝屏不是不可能。项目本身也把每个安装包都配了签名文件,装之前核一下来源,比看任何评测都实在。
02
核心功能
三种过滤模式:先问、后学、直接拦
这是它和系统防火墙体感差别最大的一处。对新出现的程序有三种态度:自动学习(先放过去,记成规则)、先问再连(把连接挂起,等你点允许或阻止)、以及未列出就拦或放行。三种模式可以在托盘菜单里切换,不需要进设置页。
「挂起」这个动作很关键:它不是先让你连上、事后提醒,而是连接停在门口等你决定。对不放心默认放行的人来说,这个先后顺序就是全部意义。
识别粒度:路径、父进程、服务名
很多轻量防火墙只会认 exe 路径,一旦程序换了位置或换了名字,规则就失效。Fort 给了三个维度:通配符路径、父进程、以及 SvcHost.exe 里的服务名。第三项最实用——同一个 svchost 宿主里跑着十几个系统服务,按服务名分,就能只放行 Windows Update 而挡住别的。
规则层面除了按程序,也能建全局规则,按地址、端口、协议来写。程序还能归组,组可以在托盘一键开关,或者绑定时间段——比如工作时间只放行办公那几组。
按程序限速:上传下载分开设
这是很多防火墙没有的一格:每个程序可以单独设上传与下载上限。下载器限一半带宽、浏览器不限、网盘客户端只留一点上传,改的都是列表里的数字,不用再装一个限速软件去抢同一件事。
它限的是这个程序的总流量,不是某一条连接,所以对「后台偷偷上传」这类场景更直接:把上限压到很小,它就传不动了。
Zones 与 DoH:把地址和域名也管上
Zones 是一份地址表,可以从网址自动更新——有人把公开的广告、追踪、恶意地址列表维护成文本,你把它挂上去,防火墙定期自己拉。这比手工一条条加地址要现实得多。
另一个是内置的 DNS 转发器,支持 DoH 上游。它能让 DNS 查询走加密通道,也能按通配符主机名过滤连接——也就是说,规则可以写在域名这一层,而不只是 IP。对经常换 IP 的服务,这一条比地址表更管用。
日志、统计、密码与命令行
连接日志按规则记录,流量统计能按小时、按天、按月看,带宽曲线在同一个窗口。想知道「昨晚是谁在占带宽」,不用再去任务管理器猜。
剩下三个偏工程向但很实用:设置可以加密码,防止别人随手改规则;有一整套命令行参数,能用脚本导规则、导备份、查连接;还有便携模式,装在 U 盘上跑,代价是每次都得用管理员身份启动。
现在说那条代价。项目的系统要求里写了两条:装 Visual C++ 运行库,以及在 Windows 10 以上关掉「核心隔离:内存完整性」。原因作者写在 wiki 里:自定义驱动需要创建一块「可执行且可写」的内存区来运行自己的代码,而内存完整性正是阻止这种内存区的机制,一旦被拦就是蓝屏。作者试过用微软的 EV 证书做认证签名来绕开这个限制,没有成功。所以这不是它偷懒,是这条路目前走不通。这块防护拦的是「可写又可执行」的内存,很多内核级攻击正是靠它落地——关掉它,等于把这一层让开。要不要为一个防火墙做这个交换,得看这台机器是自己在用、还是要跑别人的东西;项目文档里连注册表脚本都给了,本文不写那一步,因为降防护的开关应该由你自己判断后去按。
03
资源截图
04
常见问题
一定要关掉内存完整性吗
按作者的说明,是的:驱动要那块内存区,不关就会被拦并可能蓝屏。所以这是一个明确的二选一,不是可有可无的优化项。如果这台机器承担着别的工作、或者不是你自己独占,建议先别装。
装内核驱动会不会把系统搞蓝屏
这是这类方案固有的风险,不能承诺「绝对稳定」。可做的准备是三件:核验发布包的签名文件、先在非关键机器上试、装完确认能正常卸载驱动。它每个安装包都配了 .sig,就是为了让你能核对。
装了它,还要不要留系统自带防火墙
两者是独立的两套,可以并存。它不需要你先把系统防火墙关掉才能工作,所以没有「关一个开一个」的必要。如果你的目标是少一层拦截,那本来就不该装防火墙——这篇讲的是加一层,不是减一层。
它能替代杀毒软件吗
不能。防火墙管的是「连接能不能出去」,不管文件本身是否带毒。一个已经落地的程序就算被拦住不联网,它在你机器上也还在。两件事各管一段,别互相顶替。
Windows 7 的机器能用吗
它确实提供 x86 安装包并声明支持 Windows 7。但 Win7 早已停止安全更新,在无补丁的系统上多装一个防火墙,并不等于更安全。能用和该用是两件事,别为了兼容老系统把它当成解决方案。
装完某个程序连不上网了
先看托盘里的过滤模式,再在托盘菜单里打开筛选模拟器,输入程序路径与目标地址,它会按规则顺序告诉你哪一条命中了。这比反复开关规则试错快得多,也是它区别于很多防火墙的一个小工具。
免责声明:本文为软件介绍,信息整理自项目 README、wiki 与 GitHub 公开接口,采集于 2026 年 11 月 18 日;未在真机安装该驱动,也未复现与内存完整性相关的蓝屏,功能与前置条件以官方文档和作者截图为依据。Fort Firewall 为个人开发者的开源项目,按 GPLv3 发布,与微软及 Windows 官方无关。它包含自研内核驱动,安装后会影响系统网络层与内核层,请在了解风险、核验签名后自行决定是否使用;关闭「内存完整性」属于降低系统防护的操作,本文不给步骤,该决定与后果由使用者承担。文中内存占用数字出自作者自维护的对照表,非第三方实测。防火墙不能替代杀毒软件。请遵守当地法律法规与所在单位的设备管理规定。